/ g
GitHub 资源加速
blob / raw、Releases、仓库归档与 API 一个前缀全覆盖,支持 Range 断点续传。
/g/<用户名>/<token>/…
- Token 归属校验
- 磁盘缓存与命中标记
自托管 · 单二进制 · MIT
把 Docker 镜像、GitHub 资源与 HuggingFace 权重接入同一条链路。Token 鉴权、多用户隔离、磁盘缓存与 MCP 服务端,全部收进一个零依赖的 Go 二进制。
/g/<用户名>/<token>/<完整 GitHub 地址>
curl -L -o app.zip \
  "https://mirror.example.com/g/admin/ghm_xxx/https://github.com/owner/repo/releases/download/v1.0/app.zip"
覆盖 blob / raw、Releases、仓库打包与 API,支持 Range 断点续传,命中后直接返回磁盘缓存。
01加速服务
不必为每类资源维护一套代理。回源、鉴权与缓存放在同一处,客户端只需要改一个域名。
blob / raw、Releases、仓库归档与 API 一个前缀全覆盖,支持 Range 断点续传。
兼容 Registry API v2,多源回源;Manifest 与 Token 内存缓存,Layer 写透磁盘。
模型与 LFS 大文件流式下载,自动跟随 302 到 CDN,按版本精确缓存。
不用本地 Docker,直接把镜像打包成 docker load 可用的 tar。自动处理多架构,同一镜像并发打包返回 429 防抖。
curl -L -o nginx.tar "https://mirror.example.com/offline/<用户名>/<token>/library/nginx:1.25"
docker load -i nginx.tar
02架构
无论来自浏览器、docker pull 还是 AI Agent,都先经过同一道鉴权、缓存与限流,再按白名单回源。
Token / 用户名段
ACL · 令牌桶限流
TTL · 容量自动清理
12 个运维工具
同一套鉴权、缓存与限流策略覆盖所有出站链路。
03特性
不引入数据库、消息队列或任何第三方 Go 模块。部署成本和审计成本都压到最低。
CGO_ENABLED=0 静态编译,无第三方 Go 模块。1 核 512M 的机器就能跑,多架构镜像直接拉取。
Layer 与文件落盘,命中直接返回。缓存总量、单文件上限与 TTL 都能在后台热改,超限按最旧优先清理。
超管与用户双入口、独立会话。Token 与 Docker 路径按用户归属,错配一律 404。
内置 Streamable HTTP 与 stdio 服务端,Agent 可直接管理 Token、开关服务、查缓存、搜镜像。
IP(CIDR)与仓库黑白名单、令牌桶限流,回源仅限白名单域名;IPv6 按 /64 归并。
04MCP
内置 MCP 服务端,Agent 不必猜接口。用标准协议管理 Token、开关加速、调整缓存、转换链接、搜索镜像——12 个工具覆盖日常运维。
healthlist_tokenscreate_tokendelete_tokenget_servicesset_serviceget_cache_statsset_cache_limitsclear_cacheconvert_linksearch_imageslist_tags{
"mcpServers": {
"gh-mirror": {
"type": "http",
"url": "https://mirror.example.com/ai/<用户名>/mcp",
"headers": {
"Authorization": "Bearer <高级Token>"
}
}
}
}
# 与网关数据同机时使用
gh-mirror mcp --token <高级Token>
POST /ai/<用户名>/mcp
高级 Token 按归属定位用户
05管理后台
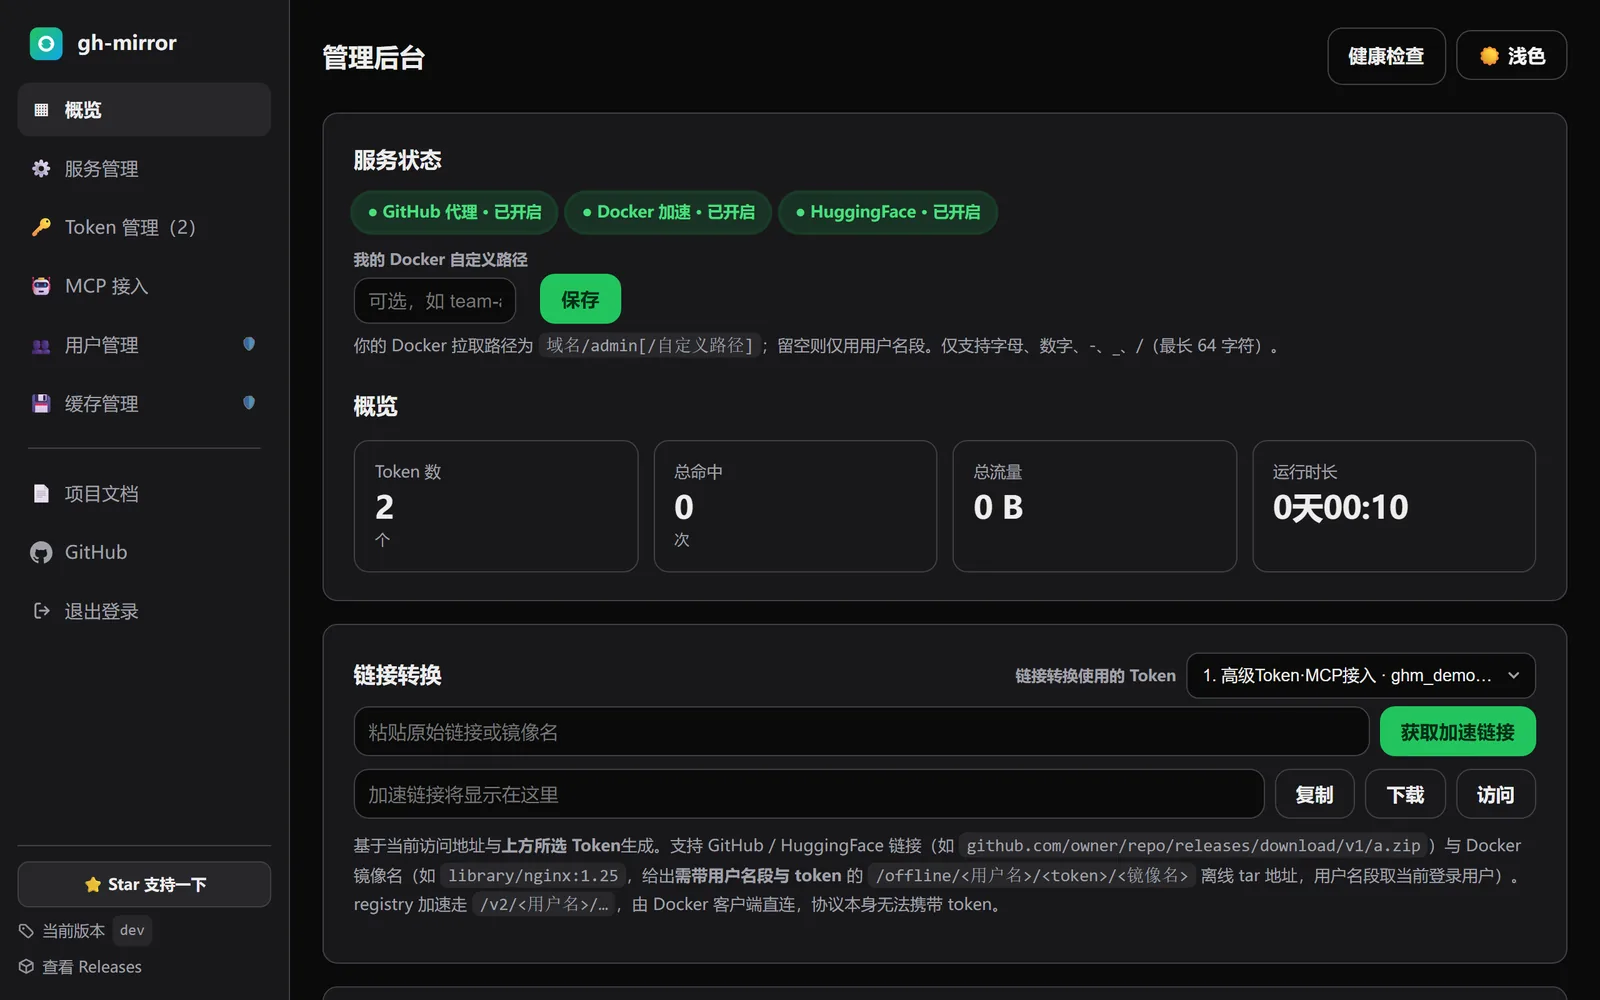
服务开关即时生效并持久化;缓存上限与 TTL 可以热改;Token、用户与邀请码都在网页里管理。
06部署
推荐用预构建镜像部署,数据落在命名卷里。生产环境放在 nginx + HTTPS 之后,由反代转发到 127.0.0.1:8080。
# 在仓库目录内,按 .env.example 配置密码
cp .env.example .env
docker compose -f docker-compose.standalone.yml up -d

# 默认只监听 127.0.0.1:8080,交给既有反代
docker run -d --name gh-mirror \
  -p 127.0.0.1:8080:8080 \
  -e LISTEN=0.0.0.0:8080 \
  -e CACHE_DIR=/data/cache \
  -e TOKENS_FILE=/data/tokens.json \
  -e ADMIN_USER=admin \
  -e ADMIN_PASS='change-me' \
  -e ADMIN_SECRET="$(openssl rand -hex 32)" \
  -e USER_PATH=/user \
  -e DOCKER_ENABLED=true \
  -e HF_ENABLED=true \
  -v gm-data:/data \
  ghcr.io/yufeng8/gh-mirror:v1.4.5
git clone https://github.com/yufeng8/gh-mirror.git
cd gh-mirror
CGO_ENABLED=0 go build -o gh-mirror .
./gh-mirror   # 读取 config.toml,缺失则用默认值 + 环境变量
两个高频坑:纯 HTTP 部署必须设置 COOKIE_SECURE=false,否则登录会反复跳回登录页;ADMIN_PASS 只在首次启动时写入账号,之后修改环境变量不会更新已有密码。